oke注册,零知识证明架构下的安全注册通道

密钥分片零知识验证硬件隔离

oke注册的核心差异在于注册阶段即完成密钥分片与零知识证明环境初始化。用户提交手机号或邮箱后,系统在本地生成非对称密钥对,私钥经Shamir算法分片存储,服务端仅接触验证哈希。这意味着注册完成瞬间,账户已具备抗单点泄露能力,后续登录与交易均在此架构上运行。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

注册凭证存证服务

oke注册生成的验证凭证可锚定到开放存证链,用户获得一个时间戳证明,用于向第三方证明账户注册时间与验证状态,且不泄露账户余额。

oke注册为什么需要零知识证明?

零知识证明让平台在不接触原始身份数据的前提下完成合规校验。注册时你的手机号和证件信息被转换为数学证明,平台只验证证明真假,不存储明文,降低数据泄露后的身份盗用风险。

oke注册后可以在多台设备登录吗?

可以。oke注册的密钥分片机制支持多设备授权,在新设备上通过恢复码或已授权设备确认后,即可同步签名能力。每台授权设备独立持有分片A,互不影响,单台设备丢失可单独撤销。

oke注册的密钥分片与本地加密流程

进入oke注册页面后,浏览器或APP首先生成一对secp256k1密钥。私钥在设备安全区完成Shamir分片,分片A留存本地、分片B加密上传、分片C以恢复码形式展示给用户。注册请求仅携带公钥哈希与分片B的密文,平台无法还原私钥。完成验证码校验后,账户即绑定该公钥,后续每次签名均在本地完成。

注册环节的零知识证明与数据最小化原则

oke注册采用zk-SNARKs对手机号归属地和证件有效性进行证明,平台只收到“该手机号已通过运营商验证”的零知识证明,不存储号码明文。注册日志经脱敏后写入防篡改审计链,用户可在账户设置中查看自己的注册事件记录。即使平台数据库被拖库,攻击者也无法从注册信息中反推用户真实身份。

oke注册架构的六项工程化优势

分片恢复网络

oke注册时选择的恢复码可激活分片恢复网络,当设备丢失时,通过恢复码与任一已授权设备协作即可重建签名能力,无需联系客服重置账户。
去中心化身份绑定

oke注册完成后可生成DID文档,将公钥与链上身份关联,后续登录第三方DApp时直接以零知识证明方式验证身份,无需重复提交个人信息。

oke注册提交的身份信息会被保留多久?

oke注册采用数据最小化原则,身份信息仅以零知识证明形式留存,原始证件影像在验证通过后24小时内从热存储删除,冷备份加密保留90天后自动销毁,符合数据最小化要求。
零知识身份验证

注册时提交的身份信息经zk-SNARKs压缩为验证证明,平台仅校验证明有效性而不留存原始数据,降低注册环节的隐私暴露面。

分片恢复码离线生成

注册完成时展示的恢复码在本地安全环境中生成,不经过网络传输,用户抄写后系统即销毁内存副本,避免恢复码被截获。

注册凭证可验证审计

每次oke注册生成一个可验证凭证,记录注册时间、设备指纹哈希与验证方式,用户可导出凭证用于自主审计或争议申诉。
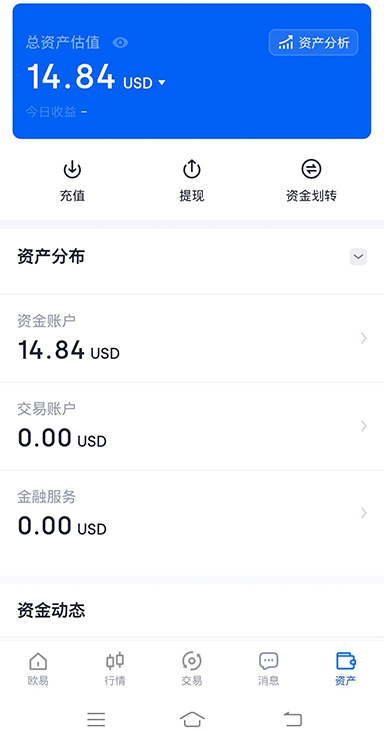
oke注册后的APP安全密钥管理

oke注册接入的链上身份服务

注册状态实时同步

oke注册的密钥分片状态通过轻量级共识协议在设备与云端同步,注册完成后3秒内即可在任意已授权设备上恢复签名能力。

oke注册时恢复码丢了怎么办?

恢复码是私钥分片C的唯一载体,丢失后无法通过平台找回。若已绑定其他设备,可在已授权设备上重新生成分片并导出新恢复码;若没有其他设备,账户资产将无法恢复。注册时务必抄写并离线保存。

oke注册时提示环境风险无法继续怎么办?

该提示表示注册请求未通过硬件签名验证或风控沙箱判定环境异常。建议关闭代理软件、使用官方APP扫码注册、确保设备未越狱或Root。若仍无法解决,通过官网在线客服提交设备指纹哈希进行人工核验。
注册行为风控沙箱

oke注册

oke注册请求先进入风控沙箱进行行为特征分析,异常注册尝试被隔离在沙箱内完成验证,不影响主注册通道的响应速度。
oke注册 常见问题指南

1注册请求硬件签名
oke注册的每个表单提交都由设备内置的硬件安全模块生成签名,服务端验签后才处理,杜绝脚本批量注册与参数篡改。
2注册即分片密钥
oke注册过程中私钥被拆分为三份分片,分别存入设备安全区、加密云备份与离线恢复码,任一环节泄露都无法拼出完整私钥,从源头阻断批量盗号。
3注册链路端到端加密
从输入手机号到设置密码的整个oke注册链路采用双层加密,外层TLS 1.3、内层基于注册会话临时密钥,中间节点无法解密。
4oke注册新手三步操作指引
第一步:在oke注册页面输入手机号或邮箱,完成人机验证;第二步:系统生成密钥分片,抄写并离线保存恢复码,设置登录密码;第三步:完成零知识身份验证(可选),注册即完成。注意恢复码只显示一次,丢失后无法找回,建议用物理介质保存。注册后立即在APP中开启生物识别解锁,替代密码登录。
5注册环境硬件隔离
oke注册页面运行在独立的安全容器中,与业务后台通过单向网闸通信,注册请求的每个字段都经过硬件安全模块签名,防止中间人篡改。

完成oke注册,激活你的密钥分片安全账户

oke注册的安全架构从第一秒就开始保护你的密钥。现在访问官网完成注册,抄写恢复码,开启零知识证明账户,后续每一笔操作都在分片签名体系下运行。